Spamhaus, la organización detrás de algunas de las listas negras de correo más usadas por proveedores de buzón y operadores de red, publicó por primera vez un manual oficial para remitentes: las Spamhaus Sender Guidelines. Lo anunció el 21 de octubre de 2026 y no es solo un documento de buenas prácticas. Trae una fecha: a partir de noviembre de 2026, Spamhaus empezará a exigir de forma gradual, durante varios meses, que cada IP que envía correo tenga un HELO válido, un registro de DNS inverso (PTR) y un registro A que coincida. Si tienes un Postfix en un VPS que manda notificaciones, facturas o recuperaciones de contraseña, esto te toca a ti, no solo a los grandes que mandan millones de correos.
Qué publicó Spamhaus
Según el anuncio, la pregunta que más le hacen es qué hay que hacer para no caer en sus listas. La respuesta, dice, no ha cambiado en 20 años: mandar correo solo a quien lo pidió y tener la infraestructura bien configurada. Lo nuevo es que antes esa guía estaba regada entre FAQs, blogs y tickets de soporte, y ahora está en un solo lugar.
El documento se divide en seis áreas: requisitos mínimos, infraestructura y DNS, autenticación, permiso e higiene de listas, prácticas de envío y reputación de IP y dominio. Aparte trae una página dedicada a proveedores de envío (ESP) y remitentes grandes. Spamhaus aclara que no son reglas nuevas: salen de los RFC, de las prácticas de los proveedores de buzón y de lo que los remitentes responsables ya hacen, con más peso en DNS e infraestructura. En los agradecimientos menciona a Laura Atkins, Jennifer Nespola Lantz y Matthew Vernhout, nombres conocidos del mundo de la entregabilidad.
Al Iverson, en Spam Resource, lo enmarca como Spamhaus siguiendo el camino de Google, Yahoo y Microsoft, que ya publicaron sus propios requisitos para remitentes. En Word to the Wise lo resumieron como "muy claro, muy preciso y en general muy bueno".
Los cinco requisitos mínimos
Spamhaus dice que todos los remitentes deben cumplir estos cinco puntos para evitar que los listen:
- Confirmed opt-in para todos los suscriptores. Cada persona confirma su dirección con un clic en un correo de confirmación. Si no confirma, no le mandas nada. Las listas compradas, rentadas o raspadas son, según Spamhaus, la fuente más común de golpes contra spamtraps.
- Reverse DNS confirmado hacia adelante (FCrDNS). La IP de envío debe tener un PTR que apunte a un nombre completo (FQDN), y ese nombre debe resolver de regreso a la misma IP.
- Un HELO/EHLO que resuelva a la IP de envío y que sea el mismo en todas las conexiones.
localhost, los nombres por defecto del proveedor de hosting o un HELO que cambia entre conexiones se tratan como señal de mala configuración o de equipo comprometido. - IPv6 con asignación de /64 o mayor y reverse DNS válido, si envías por IPv6.
- SPF, DKIM y DMARC. SPF y DMARC publicados para cada dominio que envía, todo mensaje firmado con DKIM y el dominio de la firma alineado con el del From.
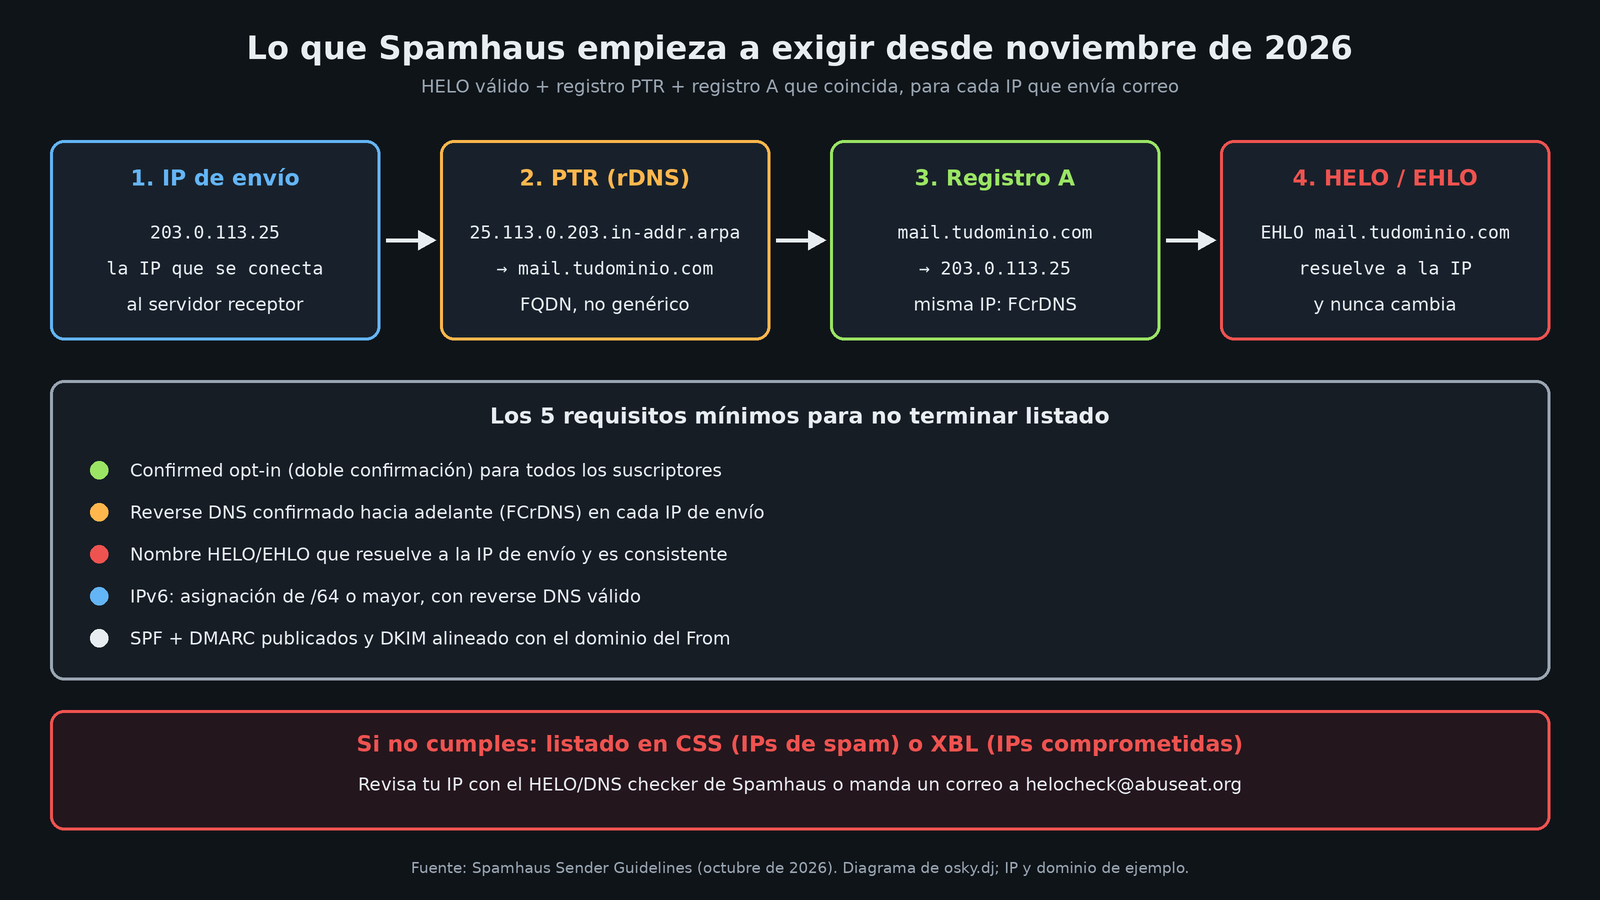
Si la infraestructura no cumple con lo de DNS, Spamhaus advierte que las IPs pueden terminar en su lista CSS (IPs que mandan spam) o en la XBL (IPs comprometidas).
Lo que más va a doler: DNS y HELO
Spamhaus escribe en su anuncio que "DNS es lo suyo" y que también es la otra causa más común de listados, casi siempre por un HELO inválido, falta de PTR o un registro A que no coincide. Un servidor mal configurado, dice, se confunde fácil con uno comprometido o con un spammer.
Las reglas concretas:
- El PTR no debe ser genérico. Nada de
static-203-0-113-25.hosting.example.neten IPs dedicadas. Recomienda un PTR con tu propio dominio y sin palabras al azar. - El HELO debe coincidir con el PTR cuando se pueda, y Spamhaus sugiere tener una página web en ese dominio que explique para qué es o que redirija a la marca principal.
- Nunca imites el HELO de Gmail o Hotmail, ni hagas que el nombre del HELO resuelva a equipos que no envían.
- Limpieza de DNS: quita CNAMEs, delegaciones, registros A e
include:de SPF de proveedores que ya no usas. Los registros colgados pueden ser reclamados por terceros. Tampoco quiere registros comodín (wildcard).
Para revisarlo, Spamhaus puso un verificador de HELO y DNS en la misma página de las guías: escribes tu IP y te dice qué falla. Avisa que no da resultados para todas las IPs y que puede no reflejar cambios recientes. También puedes mandar un correo a helocheck@abuseat.org para ver qué HELO está anunciando tu servidor.
Un apunte práctico si tu servidor vive en DigitalOcean: según su documentación, el PTR de un Droplet se crea automáticamente a partir del nombre que le pusiste en el panel. Si tu Droplet se llama ubuntu-s-1vcpu-1gb-sfo2-01, ese es tu PTR. Mi lectura: renombrarlo a algo como mail.tudominio.com, con su registro A apuntando a la IP, es de las correcciones más baratas que vas a hacer este año.
Autenticación, con números
Las guías ponen cifras donde antes había recomendaciones vagas:
| Tema | Lo que pide Spamhaus |
|---|---|
| SPF | Máximo 10 consultas DNS contando los include: anidados; si te pasas, el resultado es PermError y no cuenta como pase. Nada de +all |
| DKIM | Llave mínima de 1024 bits, recomendada de 2048; rotarla al menos una vez al año |
| DMARC | Política definida y alineación con el d= de DKIM; empezar en p=none está bien, quedarse ahí para siempre no |
| Rebotes | Tasa general por debajo de 5% (requisito) |
| Bajas | Encabezado de baja en un clic (RFC 8058) para envíos comerciales masivos; procesar la baja en 2 días como máximo |
También pide que tanto el dominio del HELO como el del remitente del sobre (MAIL FROM) tengan SPF válido, y que no se usen direcciones de Gmail o Hotmail como remitente del sobre.
Reputación: dominios nuevos y trampas
Algunos puntos que conviene tener en el radar:
- Los dominios registrados en las últimas 24 horas entran en su lista de dominios sin reputación (ZRD), y los que se usan para enviar dentro de los primeros 30 días se tratan con sospecha.
- Usar servicios de "calentamiento" que simulan aperturas, clics y respuestas termina en listado. La infraestructura que infla el engagement se lista como servicio que facilita el spam.
- Cualquier cambio de IP o de nombre de HELO sin historial se trata como un activo nuevo, con su propio calentamiento.
- Nada de acortadores de URL gratuitos en el contenido, y nada de dominios "primos" para separar flujos: usa subdominios.
- Según la guía de M3AAWG que cita Spamhaus, los buzones inactivos por más de 12 meses pueden reciclarse como spamtraps.
Para quien opera una plataforma de envío
La página para ESP y remitentes grandes pide que cada cliente envíe desde un subdominio propio, con PTR y HELO de su marca cuando se pueda. Pide separar IPs transaccionales de las de marketing, mantener un buzón de abuso monitoreado y vigilar por cuenta los picos de volumen, los rebotes arriba de 5% y las quejas arriba de 0.3%, con frenado automático o revisión cuando se rebasan. En pools compartidos recomienda firmar doble con DKIM, con el dominio del ESP y el del cliente.
Mi lectura
Nada de esto es exótico. Cualquiera que haya peleado con la entregabilidad ya conocía casi todo. Lo que cambia es que ahora hay un documento oficial al que el que te bloquea te puede mandar, y una fecha para la parte de DNS. Lo que más me preocupa no son los grandes ESP, que ya tienen esto resuelto, sino los servidores olvidados: el VPS que manda alertas de un sistema interno, el WordPress con su propio Postfix o el Droplet con el nombre que el panel le puso por defecto. Esos son los que van a empezar a rebotar en silencio cuando arranque la aplicación gradual. Antes de que eso pase, conviene revisar tres cosas: el PTR de cada IP, el registro A de ese nombre y el HELO que anuncia tu servidor.
Fuentes
- Spamhaus Sender Guidelines (documento oficial)
- One clear set of rules: the Spamhaus Sender Guidelines (anuncio de Spamhaus, 21 de octubre de 2026)
- ESP & Large Sender Guidelines (Spamhaus)
- Spamhaus Releases Sender Guidelines (Spam Resource)
- Spamhaus' Sender Guidelines (Word to the Wise)
- How to Create, Edit, and Delete DNS Records (documentación de DigitalOcean)