OpenAI publicó su respuesta al incidente relacionado con una versión maliciosa de Axios usada dentro de un flujo de GitHub Actions para firmado de apps en macOS. La empresa afirma que no encontró evidencia de acceso a datos de usuarios, alteración de productos o compromiso de propiedad intelectual, pero aun así decidió rotar certificados, publicar nuevas builds y cortar soporte a versiones viejas firmadas con el certificado anterior.
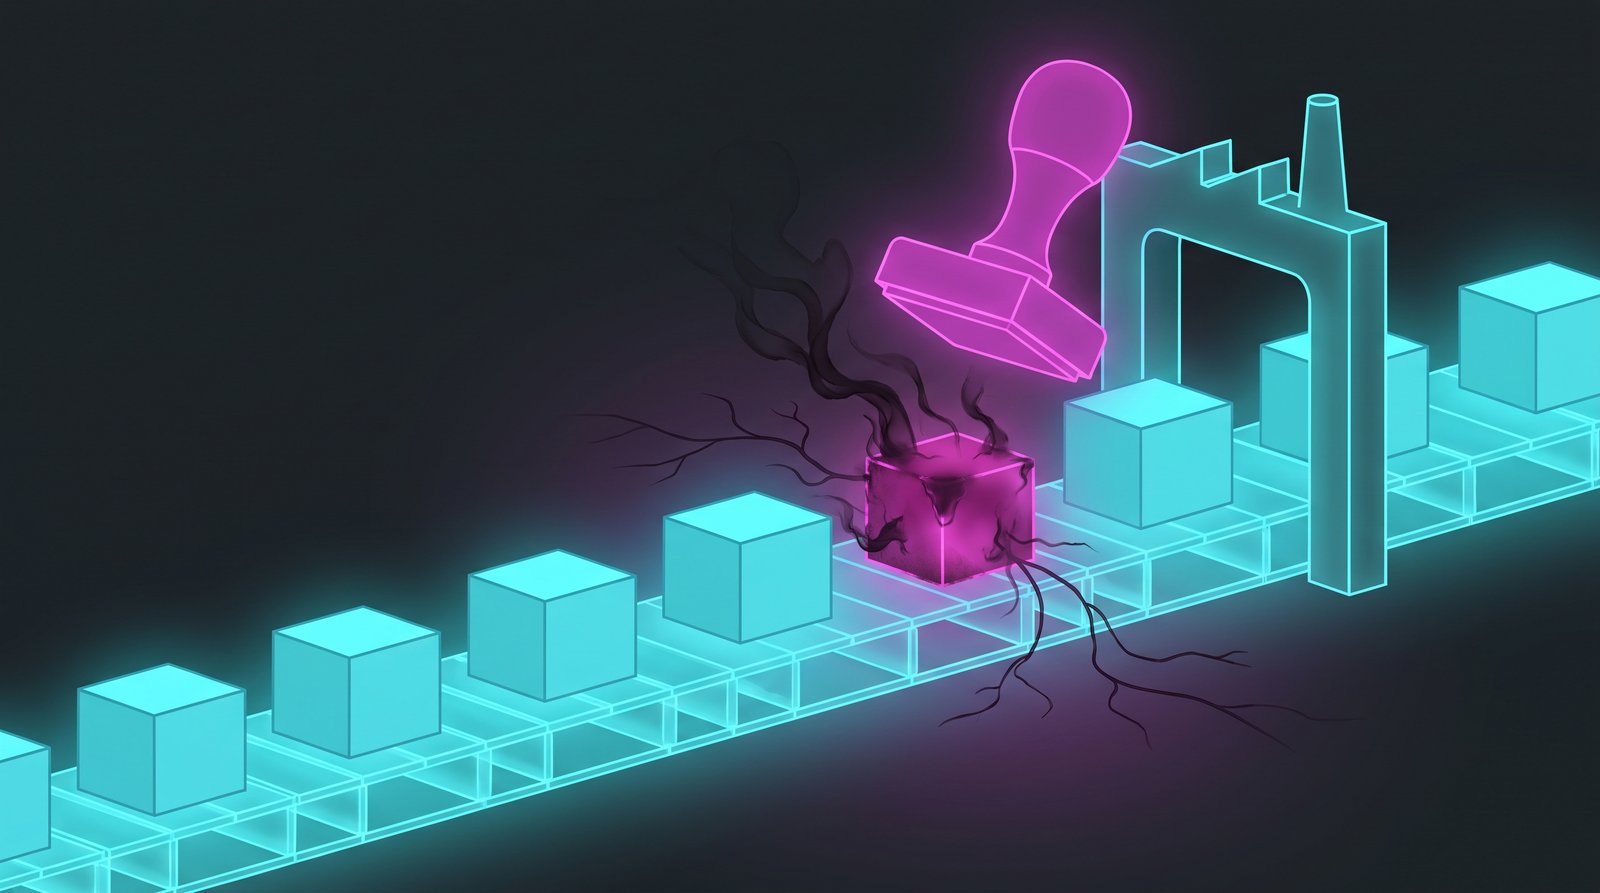
El incidente ocurrió el 31 de marzo, cuando el workflow de CI/CD que se encarga de firmar la aplicación de escritorio de OpenAI para macOS descargó, sin saberlo, una versión maliciosa de Axios. No fue un error humano directo, no fue un empleado que abrió un correo sospechoso: fue el pipeline automatizado haciendo exactamente lo que estaba configurado para hacer, solo que la dependencia que jalaba ya no era la que debería ser.
Lo delicado del incidente
El punto crítico no es solo que una librería popular haya sido comprometida. Lo realmente sensible es el contexto donde cayó: un workflow automatizado con acceso a materiales de firmado y notarización para aplicaciones de macOS.
Cuando hablamos de certificados de code signing en el ecosistema Apple, no estamos hablando de un archivo de configuración cualquiera. Ese certificado es la firma digital que le dice al sistema operativo —y al usuario— que la aplicación proviene de quien dice provenir y que no ha sido modificada. Si ese certificado se filtra, un atacante puede firmar software malicioso con la identidad de OpenAI. No como un exploit técnico oscuro: como algo que macOS aceptaría sin chistar.
Aunque OpenAI dice que el certificado probablemente no fue exfiltrado con éxito, decidió tratarlo como comprometido de todos modos. Esa decisión, aunque costosa operativamente, es exactamente la correcta. En seguridad, el beneficio de la duda no se le da al atacante.
El problema de fondo
OpenAI también señaló la raíz técnica: uso de una etiqueta flotante en GitHub Actions en lugar de fijar un commit específico, además de no tener una política mínima de antigüedad para nuevos paquetes.
Esto merece un momento de pausa. Fijar dependencias por commit hash en lugar de por etiqueta es una práctica conocida, documentada y recomendada desde hace años. No es conocimiento esotérico de seguridad: está en la documentación oficial de GitHub Actions. Y sin embargo, en uno de los laboratorios de IA más vigilados del planeta, el workflow estaba usando una referencia flotante. Si le pasa a OpenAI, le está pasando a cientos de equipos que ni siquiera tienen un equipo de seguridad dedicado.
El tema de la antigüedad mínima de paquetes es igualmente relevante. Uno de los vectores clásicos en ataques de cadena de suministro es publicar una versión maliciosa de un paquete legítimo y esperar a que los pipelines automatizados la jalen antes de que alguien la detecte. Una política que impida usar paquetes publicados hace menos de N días reduce esa ventana de ataque de forma significativa, sin requerir infraestructura adicional.
El contexto más amplio que no ayuda
Lo que hace este incidente más incómodo es que Axios no es una librería oscura de nicho. Es una de las dependencias HTTP más usadas en el ecosistema JavaScript, con cientos de millones de descargas. Si el vector de ataque hubiera sido una librería marginal, sería más fácil decir "nadie la usa, riesgo acotado". Pero cuando el paquete comprometido es uno que vive en prácticamente cualquier proyecto Node.js moderno, el radio de explosión potencial es enorme.
Además, el tipo de información que fluye por los entornos de desarrollo de empresas como OpenAI no es trivial: código fuente, credenciales de infraestructura, pipelines de entrenamiento, configuraciones internas. Un acceso exitoso en ese contexto no es solo un robo de datos, es potencialmente una ventana a los procesos más sensibles de la organización.
La lección real
La industria ya no puede seguir hablando de supply chain como si fuera un tema exótico. Ya es parte del costo base de hacer software serio. Cuando lo que está en juego es un certificado de firmado, no estás protegiendo solo código. Estás protegiendo identidad.
Y la identidad, una vez comprometida, no se parchea con un hotfix.