Cloudflare publicó su reporte de amenazas DDoS del tercer trimestre de 2026 y el titular cabe en una frase: hay muchos más ataques, pero son más chicos y más cortos. En julio, agosto y septiembre, su red mitigó 18.2 millones de ataques de capa de red, un 208% más que en el mismo trimestre de 2025. El 96% duró menos de 10 minutos y el 98% se quedó por debajo de 1 Gbps. Al mismo tiempo, los ataques gigantes de más de 1 Tbps cayeron de 805 a 251 frente al trimestre anterior. Para quien tiene un VPS, una API o un bot expuesto a internet, la lectura práctica es incómoda: el ataque que te va a tocar probablemente no sale en las noticias, pero sí alcanza para tirarte.
El trimestre en números
Según Cloudforce One, el equipo de inteligencia de amenazas de Cloudflare, estas son las cifras del trimestre:
- 18.2 millones de ataques DDoS de capa de red y 14.4 billones de peticiones HTTP maliciosas mitigadas.
- Unos 8,226 ataques por hora, cerca de 197,400 al día: uno cada 0.44 segundos.
- 272.6 PB de tráfico mitigado en capa de red y 95.1 PB en capa HTTP.
El reporte también marca el regreso a la cadencia trimestral: la edición anterior juntó todo el primer semestre de 2026.
Más enjambres, menos gigantes
Cloudflare describe los ataques cortos, de volumen medio y muy numerosos como la "firma operativa" de los servicios de DDoS por encargo, los llamados booters. Este trimestre apuntaron sobre todo a empresas de software, apuestas y casinos, y tecnologías de la información. Y Cloudflare subraya algo que conviene tatuarse: menos de 1 Gbps es "más que suficiente" para tumbar un servidor o un sitio web.
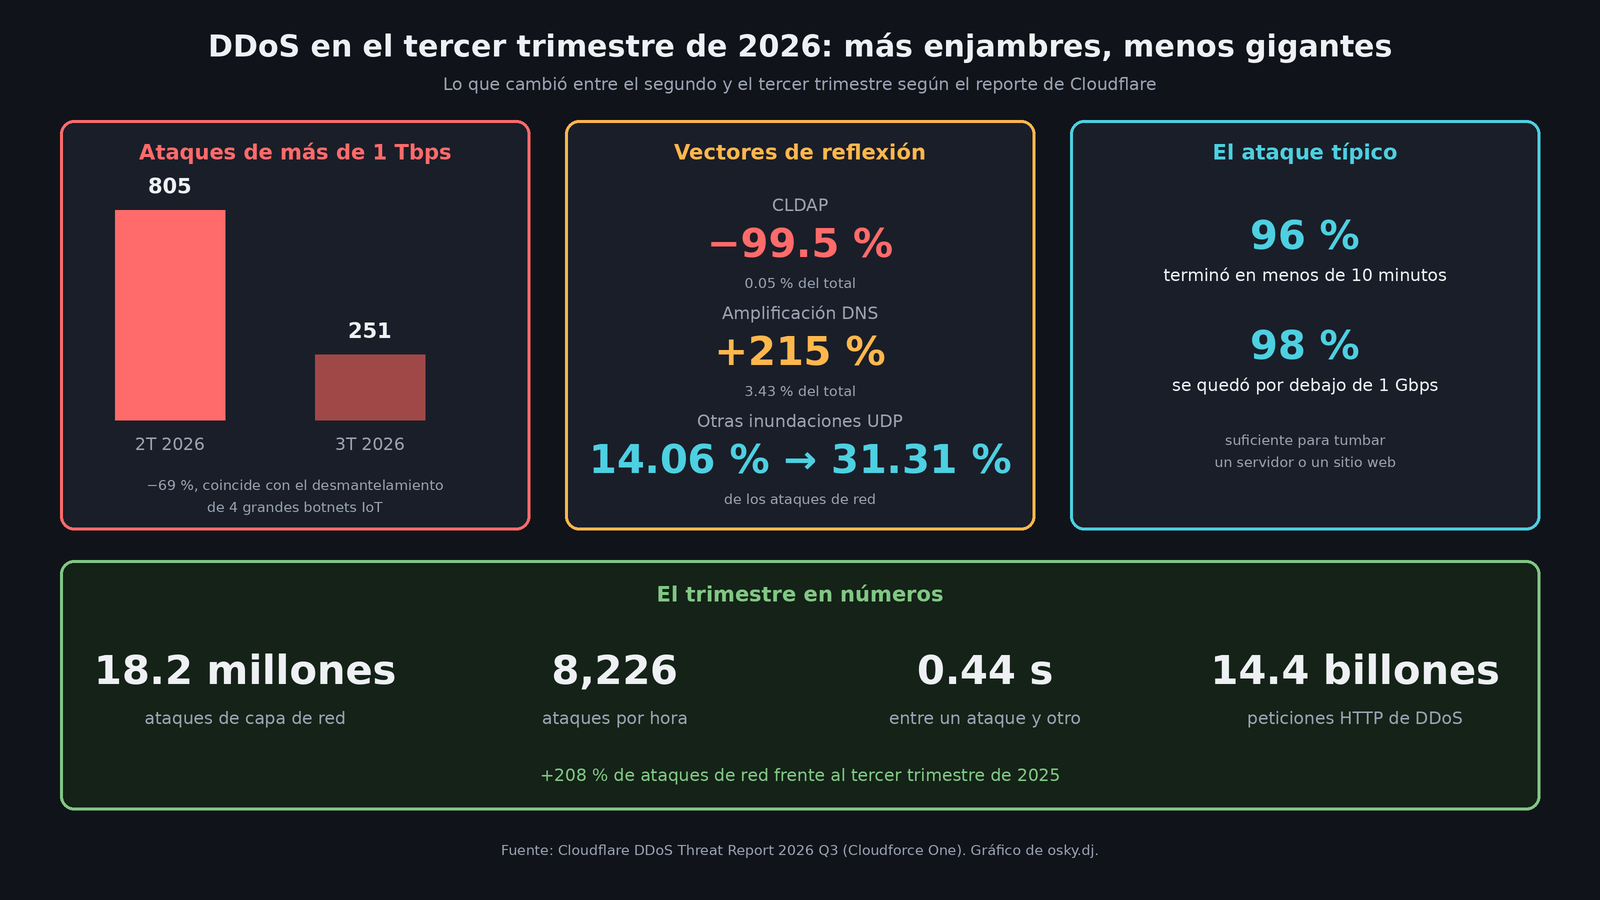
Del otro lado, los ataques hipervolumétricos se desplomaron cerca de 69%. Cloudflare dice que la caída coincide con la operación policial de marzo de 2026 que desmanteló cuatro de las botnets IoT más grandes: Aisuru, KimWolf, JackSkid y Mossad. El Departamento de Justicia de Estados Unidos informó el 19 de marzo que se tumbó su infraestructura de comando y control, en coordinación con acciones en Canadá y Alemania. Según el DOJ, esas botnets habían infectado más de tres millones de dispositivos (grabadoras de video, cámaras web y routers WiFi), vendían el acceso como servicio y lanzaron ataques de alrededor de 30 Tbps.
Pero que nadie descorche nada. Cloudflare advierte que las botnets IoT siguen siendo una amenaza durable porque surgen variantes nuevas, como Dysphoria y Evooo1Bot. El tráfico clasificado como Mirai llegó a 57.23 PB en agosto y representó el 46.5% de todos los bytes mitigados en capa de red del trimestre. Hubo cuatro días de agosto (16, 19, 23 y 25) en los que se superaron tres petabytes cada uno, y el ataque Mirai más largo duró 49.7 horas, entre el 19 y el 21 de agosto.
Los atacantes cambiaron de vector
El cambio técnico más fuerte fue en los ataques de reflexión y amplificación, donde el atacante falsifica la IP de la víctima y hace que un servidor de terceros le responda con mucho más tráfico del que recibió:
| Vector | Qué pasó en el tercer trimestre |
|---|---|
| CLDAP (UDP 389) | Cayó 99.5% contra el trimestre anterior; ya solo es el 0.05% de los ataques |
| Amplificación DNS | Subió 215% y llegó al 3.43% de los ataques de capa de red |
| Otras inundaciones UDP | Pasaron de 14.06% a 31.31% de los ataques de capa de red |
El caso de CLDAP es curioso: en el primer semestre había crecido 580% y luego prácticamente desapareció. Los atacantes se fueron a otros protocolos sin conexión, en especial DNS, que funciona igual: preguntas pequeñas con IP falsificada a resolvers abiertos y respuestas grandes dirigidas a la víctima.
A quién le están pegando
- Por país: Estados Unidos recuperó el primer lugar y China quedó segundo, al revés que en el primer semestre. Indonesia entró al tercer lugar con 2.93% de los ataques.
- Saltos fuertes: Canadá subió del lugar 16 al 6, con ataques contra comercio, telecomunicaciones, proveedores de servicio y marketing. Israel subió siete lugares hasta el décimo por actividad sostenida a mediados de septiembre.
- Por industria: medios, producción y editoriales siguen en primer lugar, pero con una cuarta parte de su peso del trimestre anterior. Entraron al top 10 Internet (6), servicios al consumidor (8) y entretenimiento para adultos (9).
El reporte no detalla cifras de México ni de América Latina.
Qué hacer con esto
Esto sale de la documentación oficial de Cloudflare; no lo probé para este artículo.
- Asume que nadie va a ver el ataque. Cloudflare lo dice directo: la mayoría de los ataques termina antes de que un analista alcance a ver la alerta. Si tu defensa depende de que alguien se despierte y cambie algo a mano, ya llegó tarde. La mitigación tiene que ser automática y estar río arriba de tu servidor.
- Si usas un proxy como Cloudflare, cierra el origen. Su documentación recomienda bloquear todo el tráfico HTTP y HTTPS que no venga de sus rangos de IP, porque si alguien descubre la IP real de tu servidor (por registros DNS viejos o por la configuración del correo) se salta toda la protección.
- Considera no tener IP pública en el origen. Cloudflare anunció el 30 de octubre la disponibilidad general de su servicio para orígenes privados: un registro DNS con proxy apunta a una IP privada y Cloudflare llega por una conexión de Cloudflare One, sin abrir puertos de entrada. Tiene limitaciones; por ejemplo, no soporta Argo Smart Routing.
- No seas parte del problema. La amplificación DNS vive de resolvers abiertos. Si administras un DNS recursivo, que solo responda a tus redes. Mi lectura es que lo mismo aplica para cualquier servicio UDP que no necesite estar expuesto, como un controlador de dominio con el puerto 389 abierto a internet.
- Si eres proveedor de hosting o ISP, Cloudflare ofrece gratis su DDoS Botnet Threat Feed: autenticas tu ASN con PeeringDB y por API recibes las IP de tu red que participaron en ataques HTTP, con dos semanas de historial. Según el reporte, más de 800 redes ya están inscritas.
Mi lectura
Hay que leer esto con dos asteriscos. El primero: es el reporte de una empresa que vende protección DDoS y solo ve lo que pasa por su red, aunque esa red, según la propia Cloudflare, protege más del 20% de la web. El segundo: que los ataques gigantes bajen después de una redada no significa que el problema se acabó, solo que el mercado se reacomodó. Los booters venden ataques cortos y baratos porque funcionan contra el objetivo típico, que no es un banco con un centro de operaciones 24/7, sino el VPS de 1 GB con el que alguien corre su tienda, su bot o su sitio. Diez minutos sin servicio a la hora pico duelen igual aunque el ataque no llegue a ningún récord.
Fuentes
- Cloudflare DDoS Threat Report 2026 Q3: More swarms, fewer giants
- Departamento de Justicia de EE. UU.: desmantelamiento de las botnets Aisuru, KimWolf, JackSkid y Mossad
- Documentación de Cloudflare: direcciones IP de Cloudflare y cómo proteger el origen
- Cloudflare: disponibilidad general de servicios para orígenes privados
- Documentación de Cloudflare: DDoS Botnet Threat Feed
- Cloudflare Learning Center: qué es un ataque de amplificación DNS