Un solo SMS invisible puede tumbar el servicio de telefonía de un Android y colgar cualquier llamada en curso, incluidas las de emergencia. Eso describe "SMS of Death", la falla que el investigador Mark Blaszczyk hizo pública el 29 de octubre junto con una prueba de concepto funcional. Google ya escribió un parche, pero clasificó el problema como "no de seguridad", y hay versiones contradictorias sobre en qué actualización llega. Si tienes un Android, lo único que importa es tu nivel de parche de seguridad.
Qué falla y por qué es tan fácil
El error vive en WapPushOverSms, el componente del framework de telefonía de Android que procesa los mensajes WAP Push, un formato viejo de SMS de datos que los operadores todavía usan para notificaciones de MMS y configuración.
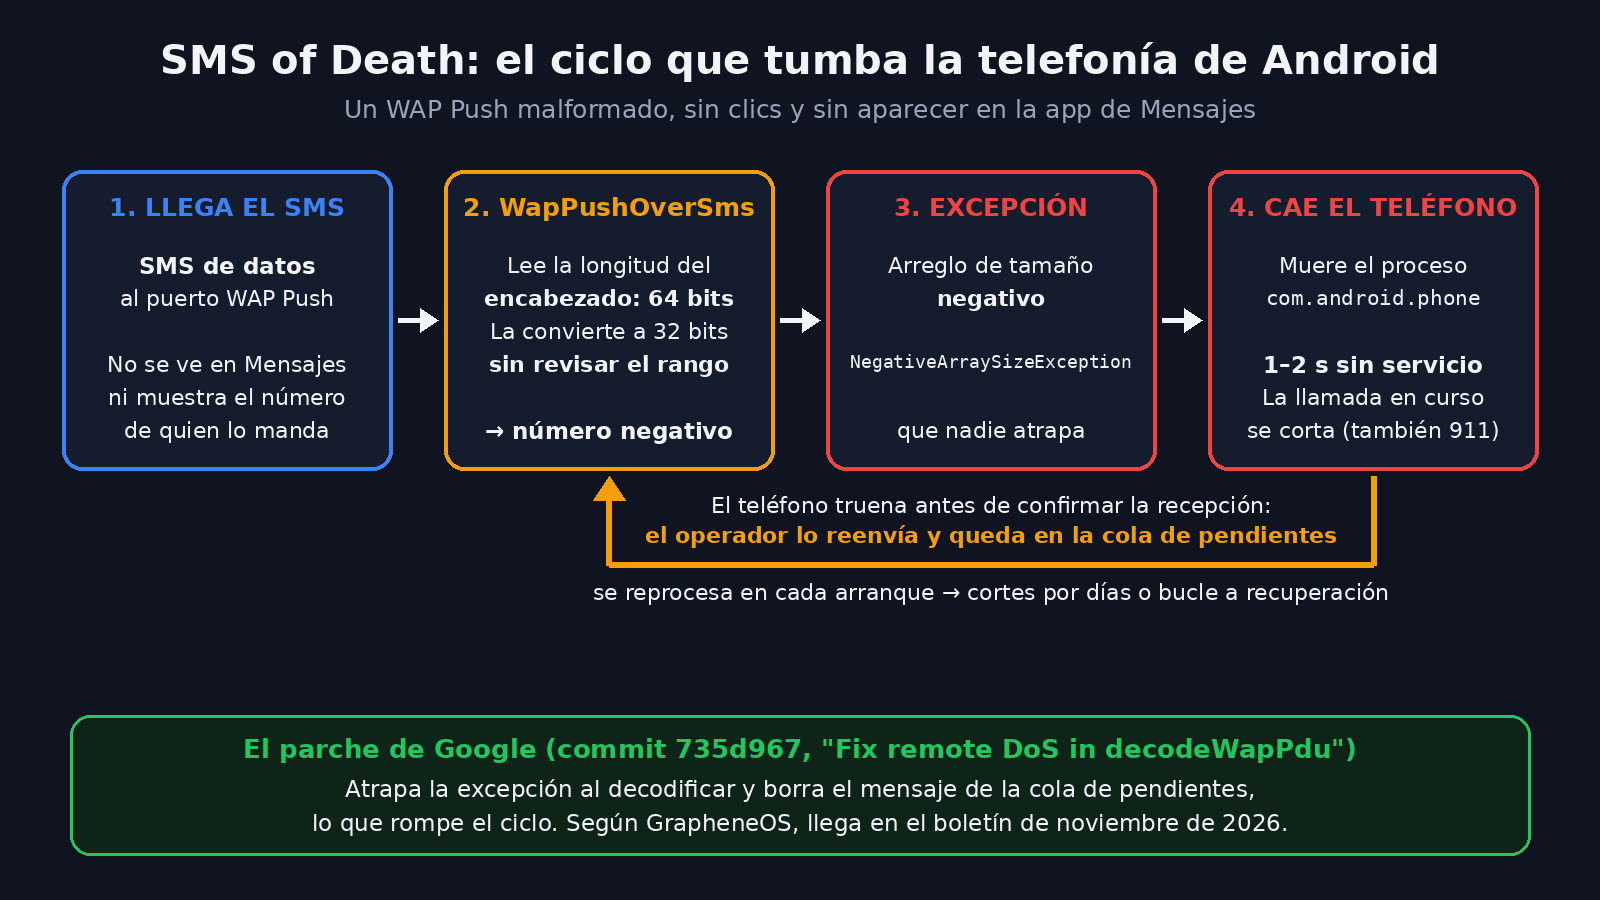
Según el reporte, al decodificar el mensaje Android lee la longitud del encabezado como un número de 64 bits y lo convierte a un entero de 32 bits sin revisar el rango. Con el valor adecuado, ese número se vuelve negativo, Android intenta crear un arreglo de tamaño negativo y lanza una NegativeArraySizeException que nadie atrapa. El resultado: muere com.android.phone, el proceso que maneja las llamadas y la red celular.
Lo que lo hace delicado, siempre según el investigador:
- Cero clics. La víctima no tiene que abrir nada; basta con que tengan su número.
- Silencioso. El mensaje llega como SMS de datos al puerto de WAP Push, no aparece en la app de Mensajes y no muestra el número de quien lo manda.
- Corta llamadas. Cada mensaje deja al teléfono sin servicio uno o dos segundos mientras el proceso se reinicia, y la llamada activa se cae.
- Se repite solo. Como el teléfono truena antes de confirmar que recibió el mensaje, el operador lo reenvía. En sus pruebas, un solo mensaje causó cortes intermitentes hasta por una semana, y unos 20 dejaron el equipo inservible por un buen rato.
- Sobrevive al reinicio. El mensaje queda en la cola de SMS pendientes y se reprocesa en cada arranque. El investigador describe un ciclo en el que Android manda el equipo a modo recuperación cada 90 segundos, a un paso de que el usuario elija borrar todo.
Blaszczyk dice que lo reprodujo el 100% de las veces en un Pixel 9 con firmware de abril de 2026 y en varios Samsung Galaxy, incluida la serie A. Salir del ciclo sin restablecer de fábrica requiere una computadora y ADB para borrar los mensajes envenenados; otro usuario documentó el procedimiento en el repositorio del proyecto.
Google: "no es de seguridad", pero sí lo parchó
Blaszczyk lo reportó el 5 de mayo por el programa de recompensas de Android. Según CyberInsider y Cyber Kendra, Google lo cerró como "no se corregirá", lo marcó como duplicado y el 29 de octubre reafirmó que "no alcanza el umbral de severidad". No hay CVE asignado.
Mientras tanto, el código cuenta otra historia. En AOSP hay un commit de un ingeniero de Google, fechado el 15 de junio, titulado literalmente "Fix remote DoS in decodeWapPdu" y marcado como CVE_FIX. No mete la validación de rango que propuso el investigador: atrapa cualquier RuntimeException al decodificar y borra el mensaje problemático de la tabla de SMS pendientes, que es lo que rompe el ciclo de reinicios.
¿Ya estoy protegido? Aquí está el enredo
- La página del investigador dice que el arreglo salió en la actualización de seguridad de octubre de 2026.
- Pero el boletín de seguridad de Android de octubre (publicado el 5 y actualizado el 8 de octubre) no menciona ese commit ni el componente WAP Push.
- Un miembro del equipo de GrapheneOS escribió en el issue tracker del proyecto que el parche circuló entre fabricantes en los parches de vista previa de mediados de julio, que GrapheneOS ya lo trae desde entonces y que forma parte del boletín de noviembre de 2026.
Mi lectura: no te confíes de octubre. Revisa en Ajustes > Seguridad tu nivel de parche y considérate cubierto cuando diga 2026-11-01 o posterior (o si usas GrapheneOS). En Samsung y otras marcas eso puede tardar semanas, porque depende de cada fabricante y a veces de cada operador.
Qué tan grave es en la vida real
Aquí hay debate legítimo. En Hacker News varios cuestionan si los operadores dejan pasar un WAP Push malformado enviado desde un teléfono cualquiera; otros responden que la prueba de concepto hace exactamente eso desde una app y que, aunque algunas redes lo filtren, un IMSI catcher se salta cualquier filtro del operador. La prueba de concepto es pública, con licencia Apache 2.0, y funciona desde cualquier Android 11 o superior con SIM. El investigador no reporta explotación activa.
Lo que esto significa, en mi opinión: que un proceso del sistema se caiga por un mensaje que nadie pidió, y que encima se quede en bucle, es una falla de seguridad aunque Google la archive en otro cajón. Para quien depende del celular en un evento o en una cabina, un teléfono que se cuelga solo es más que una molestia, y en México el riesgo de fondo es el mismo: no poder marcar al 911. Si manejas bots o sistemas que mandan SMS, esto no te afecta directamente, pero tus usuarios con Android sin actualizar son justo los más expuestos.
Fuentes
- SMS of Death: reporte técnico del investigador
- Commit 735d967 en AOSP: "Fix remote DoS in decodeWapPdu"
- Boletín de seguridad de Android, octubre de 2026
- GrapheneOS: issue #9024 sobre el parche
- Repositorio de la prueba de concepto en GitHub
- CyberInsider: cobertura del caso
- Cyber Kendra: el parche llega en noviembre
- Discusión en Hacker News