Binance, el exchange de criptomonedas más grande del mundo, confirmó que el 29 de octubre le sacaron activos por un impacto que estima en unos 6,300 millones de dólares. Es el robo cripto más grande del que se tenga registro, y lo que más debería preocupar a cualquiera que administre infraestructura no es el monto: según la propia empresa, todo pudo empezar con la laptop comprometida de un ingeniero de DevOps, y no con el robo de una llave privada.
Qué confirmó Binance
En su anuncio oficial, Binance dice que su investigación inicial apunta a que la laptop comprometida de un ingeniero de DevOps le dio al atacante acceso a un contenedor de servicio, desde donde envió transacciones de retiro no autorizadas. La empresa asegura que no encontró evidencia de que se filtraran llaves privadas de sus carteras y promete un post-mortem técnico cuando termine la investigación.
Las cifras oficiales:
- Impacto estimado: alrededor de 6,300 millones de dólares.
- Congelado on-chain: unos 3,000 millones, con ayuda de emisores y socios.
- Quién paga: Binance dice que cubrirá todas las pérdidas con su fondo de emergencia SAFU y con dinero de la empresa, y que publicará una prueba de reservas actualizada al terminar.
- Medidas: suspendió los retiros mientras hace revisiones de seguridad, revocó la autorización de la dirección afectada y llamó a autoridades y a firmas de análisis de blockchain. Los depósitos siguen funcionando.
Su co-CEO, Richard Teng, aclaró en X que el atacante "no usó simplemente los permisos de un ingeniero" y que no fue una acción de "un solo clic", sino "un proceso de ataque más complejo". Después, Binance publicó que había encontrado "puntos de intrusión adicionales", sin dar detalles. Binance.US dijo que no está afectado.
Cómo se vació la cartera
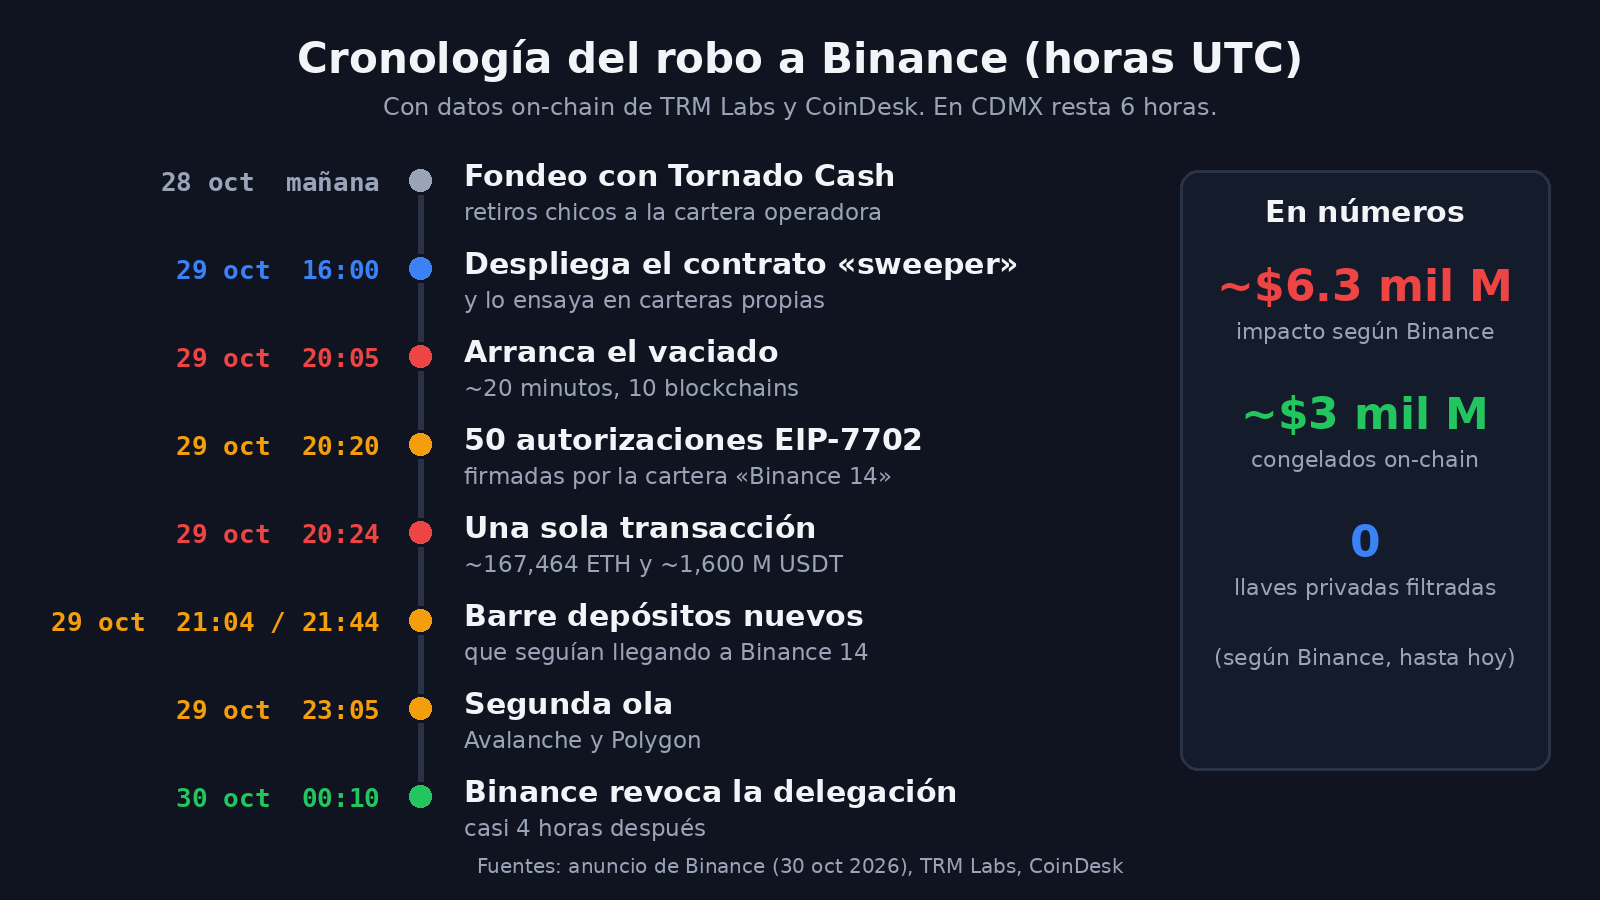
Los datos on-chain cuentan una parte de la historia que Binance todavía no explica. Según TRM Labs, la mayoría de los fondos salió en unos 20 minutos a partir de las 20:05 UTC (14:05 en CDMX), desde carteras de Binance en diez blockchains. La preparación empezó al menos 36 horas antes, con retiros pequeños desde Tornado Cash para fondear la cartera del operador.
En Ethereum, el atacante usó EIP-7702, la función que llegó en mayo de 2025 con la actualización Pectra y que permite que una cartera normal ejecute el código de un contrato inteligente. CoinDesk reconstruyó la operación así: una sola transacción llevaba 50 autorizaciones firmadas por la cartera que Etherscan identifica como "Binance 14", cada una para un nonce consecutivo, porque la cartera procesaba tantos retiros que su contador cambiaba a cada rato. La red aceptó la que coincidió. Cuatro minutos después, un contrato "sweeper" sacó unos 167,464 ETH y unos 1,600 millones de USDT en una sola transacción.
La delegación maliciosa siguió activa casi cuatro horas, así que el atacante también barrió los depósitos de clientes que seguían llegando a esa cartera. En las otras blockchains no hubo EIP-7702: los fondos salieron con transferencias firmadas normales. Para TRM, eso apunta a que se comprometió la infraestructura de firma de las carteras calientes de Binance.
Quién está detrás
TRM Labs y Chainalysis atribuyen el ataque, con "alta confianza", a TraderTraitor, la unidad de hackeo de Corea del Norte que el FBI señaló por el robo de 1,500 millones a Bybit en febrero de 2025. Binance no confirmó esa atribución y solo dijo que trabaja con autoridades para identificar a los responsables.
Tether y Circle congelaron más de 2,400 millones de dólares en stablecoins. TRM calcula que el atacante todavía conserva unos 2,400 millones en ETH y BTC que ningún emisor puede congelar.
Lo que esto significa
Mi lectura: este robo no rompió la criptografía, sino la operación. Si el post-mortem confirma lo que dicen Binance y TRM, el atacante no necesitó las llaves, sino llegar al sistema y a las personas que tienen permiso de usarlas. Check Point lo resumió así ante la BBC: los atacantes "ya no necesitan las llaves de la bóveda".
Para quien administra servidores, pipelines o servicios que firman algo (pagos, despliegues, tokens), las lecciones son las de siempre, pero con un precio de 6,300 millones:
- La laptop de DevOps es parte de la infraestructura crítica. Si desde ahí se llega a un contenedor que firma transacciones, el perímetro está en una mochila.
- Un servicio que firma necesita reglas propias: límites por monto y por tiempo, listas de destinos y alertas cuando aparece una firma rara. Una autorización EIP-7702 no fija destinatario ni monto: le da a otro código el control de todo lo que hay en la cartera y de lo que llegue después.
- Detectar rápido vale más que el SAFU. Cuatro horas de delegación activa fueron cuatro horas de depósitos perdidos.
Si tienes fondos en Binance: los retiros siguen pausados y la empresa pide usar solo sus canales oficiales para recibir noticias. Falta el post-mortem, que es lo que de verdad hay que leer.