Twilio anunció el 12 de noviembre de 2026 en su changelog que Email Logs, la vista mensaje por mensaje de lo que mandas por Twilio Email y Twilio SendGrid, ya filtra por remitente, IP de envío, evento y API key, y que ahora busca palabras dentro del asunto y de la respuesta del servidor que recibió el correo, en cualquier orden. Los filtros se combinan y funcionan igual en la consola de Twilio, en la de SendGrid y en la Email Logs API. Suena a mejora cosmética de interfaz, pero no lo es: es la diferencia entre "algo está rebotando" y "la llave de la tienda en línea está rebotando contra este dominio desde esta IP".
Qué se agregó exactamente
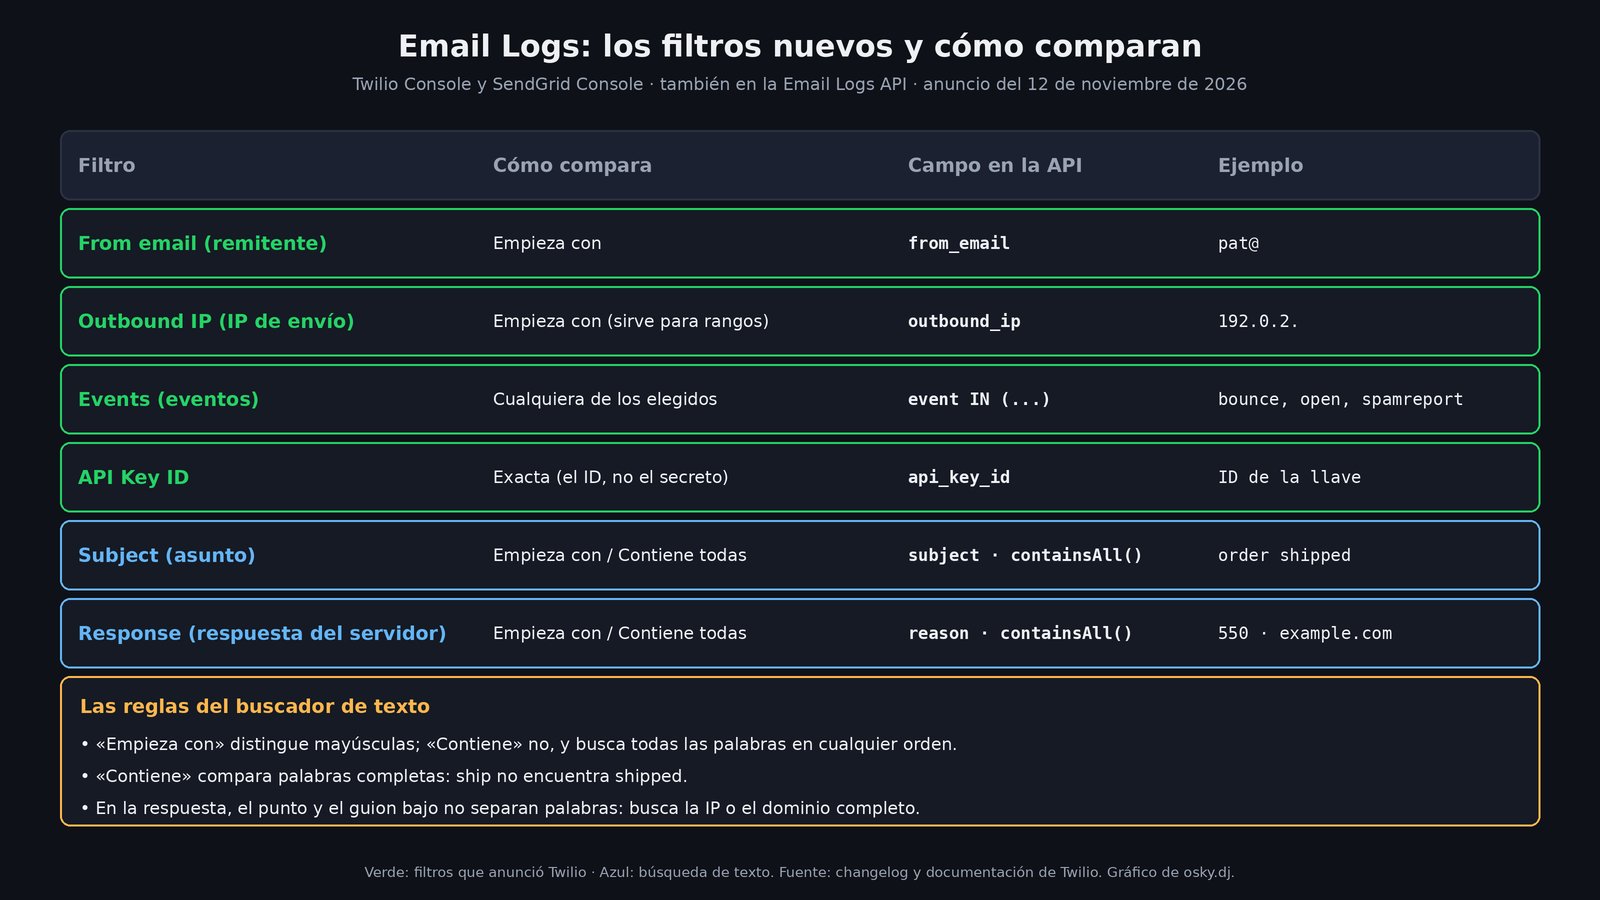
El anuncio es corto y concreto. Según Twilio, Email Logs ahora permite filtrar mensajes por:
- Remitente (From email): una dirección completa o su inicio, por ejemplo
pat@. - IP de salida (Outbound IP): la IP de Twilio SendGrid que mandó el mensaje. Si escribes solo el inicio, como
192.0.2., agarra el rango completo. - Evento (Events): devuelve los mensajes que registraron cualquiera de los eventos elegidos, desde Processed, Deferred, Delivered, Bounce y Dropped hasta Open, Click, Spam Report y las bajas (Unsubscribe, Group Unsubscribe, Group Resubscribe).
- API Key ID: coincidencia exacta con el ID de la llave que mandó el correo. La documentación de SendGrid insiste en el detalle: es el ID, no el secreto. Nadie debería estar pegando su llave en un buscador.
Y la búsqueda de texto: en Subject y Response puedes elegir entre "empieza con" y "contiene". El ejemplo del propio changelog resume bien la idea: pones Status en Bounced, le agregas una API key y ves qué mensajes de una sola integración rebotaron.
Las letras chiquitas del buscador
Aquí es donde se va a equivocar medio mundo, así que vale la pena leer la documentación con calma:
- "Empieza con" es la opción por defecto y distingue mayúsculas:
Your orderencuentra "Your order has shipped", pero no "your order has shipped". - "Contiene" busca todas las palabras que escribas, en cualquier posición y orden, y no distingue mayúsculas.
- "Contiene" compara palabras completas, no pedazos:
shipno encuentra "shipped". Si buscas por raíz, no vas a encontrar nada y vas a pensar que no hay problema. - En la respuesta del servidor, los espacios y casi toda la puntuación separan palabras, pero el punto y el guion bajo no. Una IP como
192.0.2.10o un dominio comoexample.comcuentan como una sola palabra, así que hay que buscarlos completos.
Mi lectura: esa última regla está pensada para quien depura entregabilidad, porque las respuestas de rechazo suelen traer el código SMTP, el dominio y a veces la IP bloqueada. Poder buscar "la respuesta que menciona exactamente este dominio" sin escribir regex es justo lo que hacía falta.
En la API: mismo filtro, otra sintaxis
Twilio dice que los filtros nuevos y la búsqueda "también funcionan en la Email Logs API". Según la referencia de Filter All Messages, la consulta se manda con POST https://api.sendgrid.com/v3/logs (o api.eu.sendgrid.com para subusuarios de la región UE) y un cuerpo JSON con un campo query que parece SQL:
from_emailyoutbound_ipaceptan=yLIKE;api_key_id, solo=.statusyeventsolo aceptanIN, incluso con un solo valor:status IN ('bounced').containsAll()es una función que solo funciona sobresubjectyreason(así se llama la respuesta del servidor en la API):containsAll(reason, "mailbox full").LIKEes búsqueda por prefijo, sin distinguir mayúsculas, y el patrón tiene que terminar en%con algo antes.- Se pueden encadenar hasta 160 condiciones con
AND, pero no se permite anidar.
Ojo con un detalle que la referencia marca expresamente: subject y reason parten las palabras distinto. En el asunto, todo lo que no sea letra o número separa, así que "5.2.2" se vuelve tres palabras. En reason, el punto y el guion bajo no separan, así que "5.2.2" sigue siendo una sola. La misma cadena se comporta distinto según el campo.
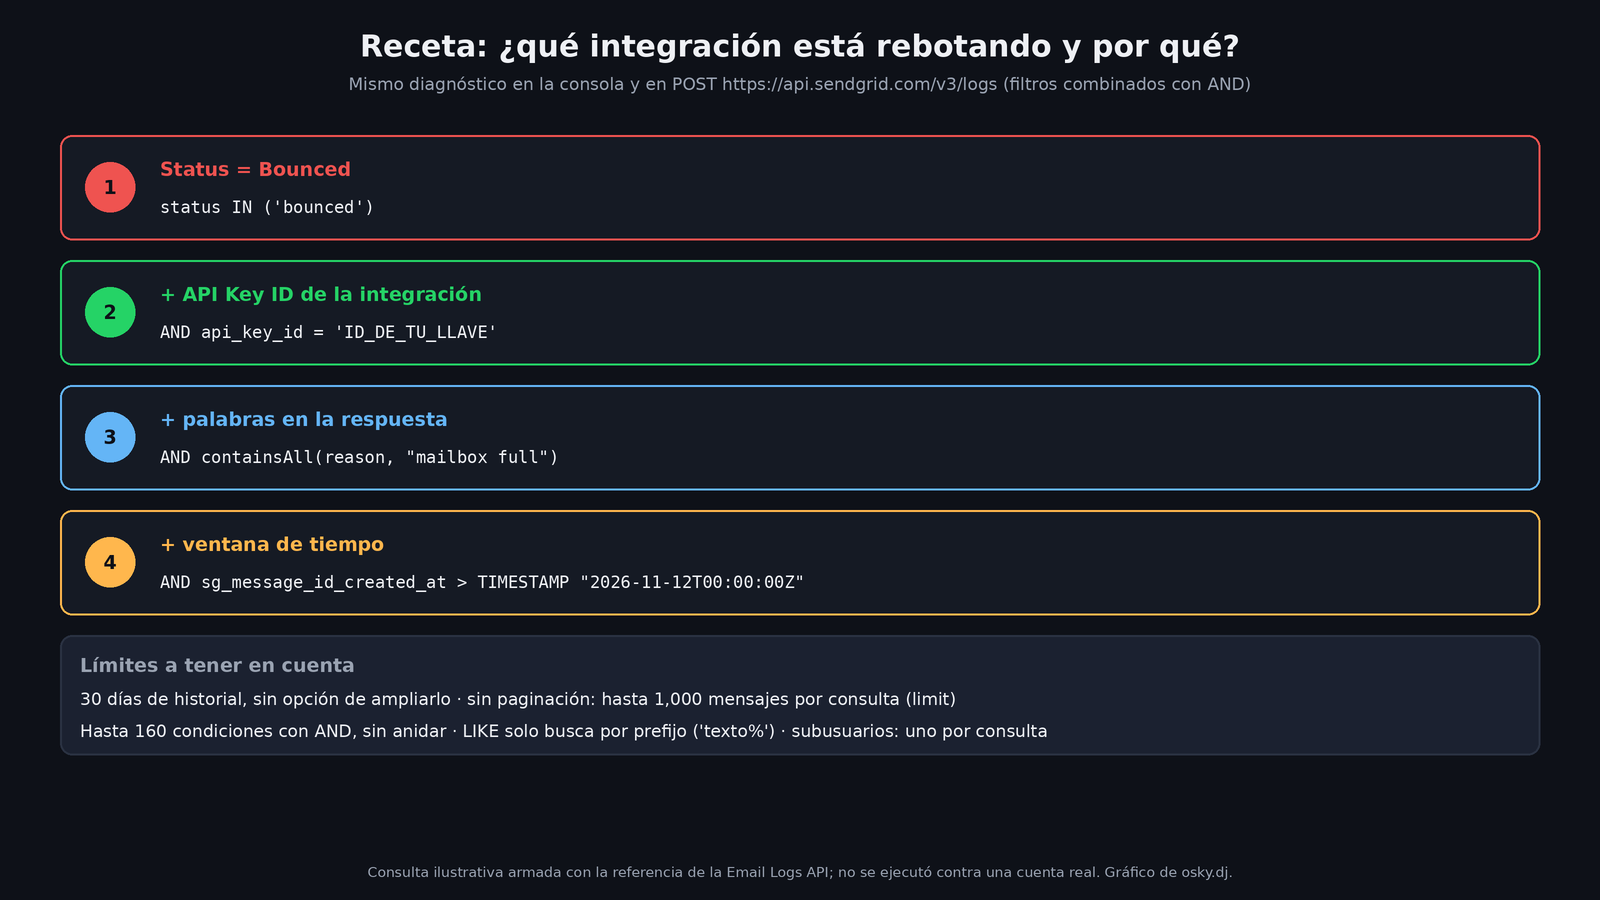
No lo probé contra una cuenta real; la consulta de la imagen sale de la documentación oficial de la Email Logs API y es ilustrativa.
Los límites que no cambiaron
El anuncio agrega filtros, no historial. La referencia de la API sigue diciendo que todas las cuentas tienen 30 días de eventos y que no hay forma de ampliar ese plazo. Tampoco hay paginación: el parámetro limit va de 1 a 1,000 mensajes por consulta (10 por defecto). Si la cuenta padre consulta a un subusuario, lo pasa en subusers, uno a la vez. Y para subcuentas de la UE, Twilio advierte que los logs se quedan en infraestructura europea y que consultarlos desde fuera de la región puede contar como procesamiento global.
En resumen: Email Logs es para depurar lo reciente. Si necesitas historia larga o auditoría, la solución sigue siendo guardar los eventos tú mismo con el Event Webhook.
A quién le cambia algo
- Quien tiene varias apps mandando por la misma cuenta. Si cada sistema usa su propia API key (y debería), ahora puedes aislar el tráfico de cada uno sin inventar categorías ni etiquetas. Si todos comparten una llave, este es buen pretexto para separarlas.
- Quien tiene IP dedicadas. El filtro por IP de salida, con prefijo para rangos, permite ver si un problema es de una IP en particular o de todo el envío.
- Quien da soporte. Buscar por palabras del asunto ("factura", "restablecer contraseña") y cruzarlo con el estado responde rápido el clásico "no me llegó el correo".
- Quien automatiza alertas. Como todo esto está en la API, un script puede preguntar cada cierto tiempo cuántos rebotes de una llave mencionan cierto dominio y avisar antes de que se convierta en una crisis.
Lo que esto significa, en mi lectura: Twilio sigue llenando el hueco entre las gráficas agregadas de Email Insights (desde donde, según la documentación, un botón View Logs abre los mensajes que corresponden) y el detalle de cada mensaje. Para quien opera correo transaccional de verdad, pasar de "veo que subieron los rebotes" a "es esta llave, contra este dominio, con esta respuesta" en tres filtros es la mejora que más tiempo ahorra en una mala tarde.