El martes 24 de noviembre de 2026, Quad9, el resolver DNS público y gratuito de 9.9.9.9, deja de dar servicio a los usuarios que estén en Francia. No es una falla ni un recorte de presupuesto: es la salida que la fundación suiza eligió para no obedecer una orden judicial que la obliga a bloquear dominios acusados de piratear transmisiones deportivas. Cloudflare le dedicó el 17 de noviembre un texto entero y lo llamó "el canario en la mina". Para quien opera servidores, redes o equipos con un resolver fijo, el caso deja dos lecciones: el resolver público que pusiste "porque sí" puede desaparecer por razones legales, y la presión para convertir los resolvers en filtros de contenido ya no es solo francesa.
Qué pasó
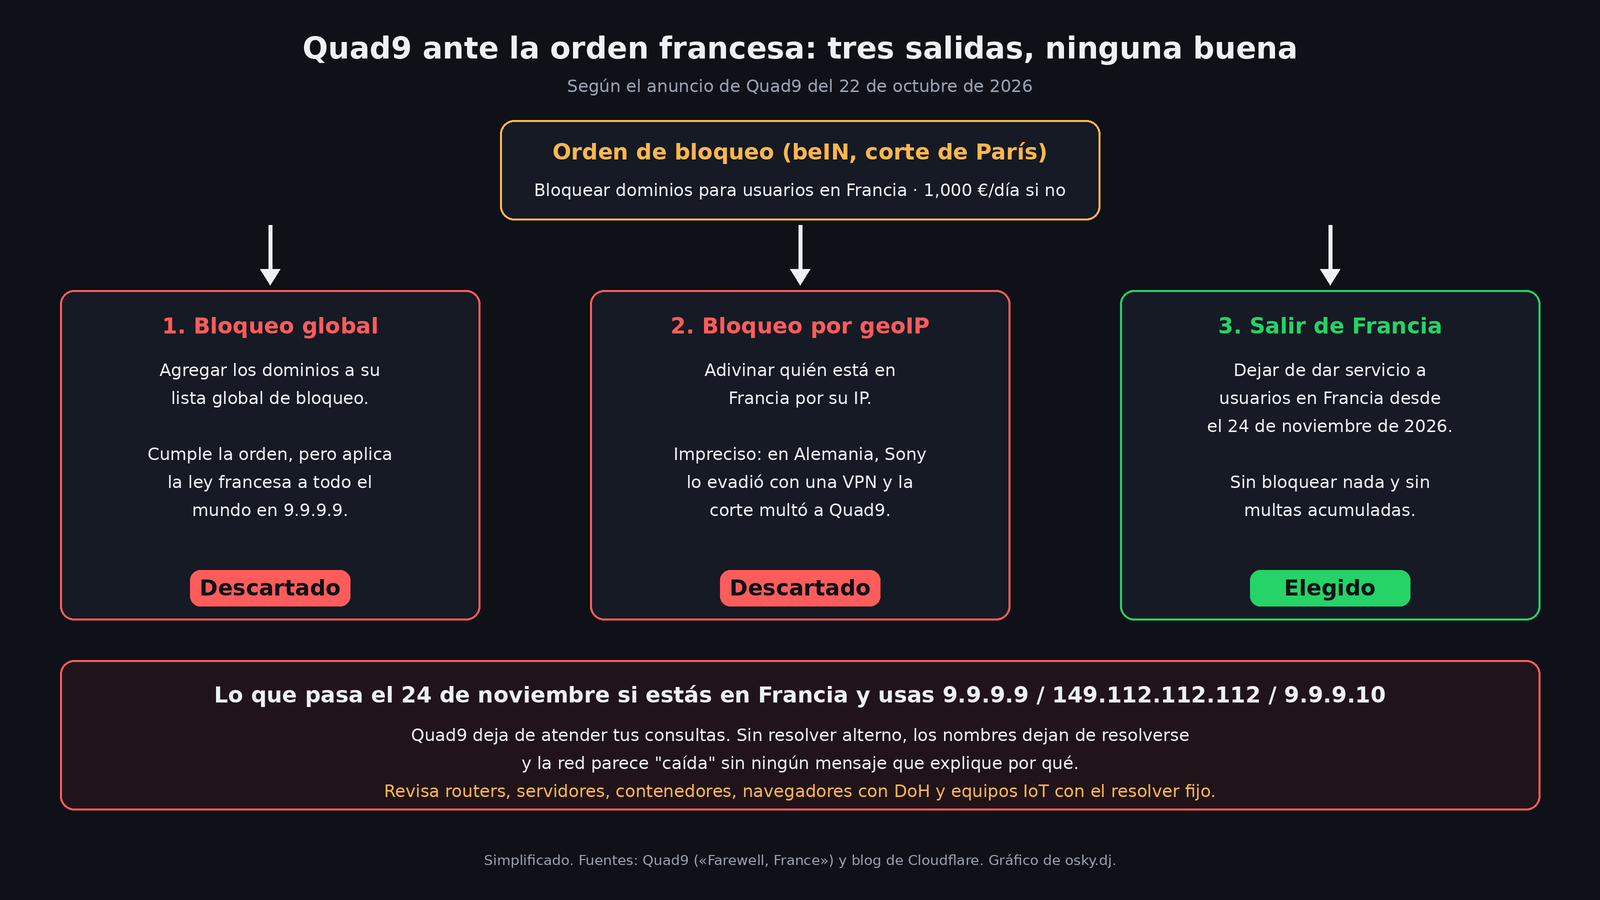
Según el anuncio de Quad9, publicado el 22 de octubre, un tribunal francés falló un día antes a favor de beIN, la empresa catarí de transmisiones deportivas con oficinas en Francia. La sentencia obliga a Quad9 a dejar de resolver una lista de dominios para los usuarios ubicados en Francia. La corte redujo la sanción, que pasó de 580,000 euros a 1,000 euros por día de incumplimiento, pero Quad9 dice que no se trata de dinero sino de principios: "nos negamos categóricamente a alterar o mentirle" a sus usuarios sobre las respuestas DNS.
El problema no es solo este juicio. Quad9 asegura que tiene unas 20 demandas más pendientes en Francia, contra ella y otros operadores de resolvers, que piden bloquear cientos de nombres. Su cálculo es que, si cada una termina en multas diarias, la fundación no sobrevive. Por eso anunció su salida del país a partir del 24 de noviembre, mientras apela la sentencia.
Por qué no simplemente bloquear
Quad9 explica en su anuncio que tenía tres caminos, y que dos eran inviables:
- Bloqueo global. Podía meter los dominios en su lista de bloqueo de malware y phishing, la que se aplica a todos los usuarios de 9.9.9.9 en el mundo (no al servicio sin filtro, 9.9.9.10). Eso cumple la orden, pero aplica una decisión de una corte francesa a todo el planeta, en beneficio de una empresa privada. Quad9 lo descarta porque abriría la puerta a que cualquier país imponga sus leyes a los demás vía DNS.
- Bloqueo por geolocalización de IP. Quad9 no tiene registro de usuarios ni sabe quién es francés. Además, ya lo intentó en Alemania: en el caso contra Sony Music (2021 a 2023) usó geoIP como parche, Sony accedió al contenido desde Alemania con una VPN y la corte multó a Quad9 por desacato. Al final ganó ese juicio, pero le costó varios años y "seis cifras".
- Irse. Es la única opción que, según Quad9, elimina el riesgo legal sin traicionar su misión.
A quién le pega
Más de lo que parece. En su anuncio, Quad9 publicó una lista parcial de redes francesas desde las que recibe tráfico, identificadas por número de sistema autónomo: la dirección digital del gobierno (DINUM), la red académica RENATER, EDF, SNCF, el grupo hospitalario público de Marsella (AP-HM), France Télévisions, Thales y gobiernos regionales y municipales, entre muchas otras. Dice que eligió esas al azar y que hay cientos más.
El riesgo práctico lo resume Cloudflare: como Quad9 no guarda datos de quién usa su servicio, no tiene forma de avisarles directamente. Si alguien no cambia su resolver antes del 24, su internet simplemente dejará de funcionar sin explicación. Cloudflare menciona en particular los dispositivos que traen Quad9 fijo en su configuración, como sistemas de seguridad o termostatos, donde el arreglo puede ser lento o imposible.
También hay efectos de segundo orden. Mullvad avisó a quienes usan Mullvad Browser en Francia con Quad9 como proveedor de DNS sobre HTTPS que tienen que cambiarlo. Y aclaró que fuera de Francia nadie se ve afectado: Quad9 va a rechazar las consultas que vengan de ese país.
No es un caso aislado
El texto de Cloudflare pone a Quad9 en una línea que se está alargando:
- Cisco ya había retirado OpenDNS de Francia, de Portugal y, temporalmente, de Bélgica, en circunstancias parecidas.
- En Bélgica, una orden obtenida por DAZN exige que Cloudflare, Google y Cisco bloqueen sitios en sus resolvers públicos (1.1.1.1, 8.8.8.8 y OpenDNS) antes de principios de enero de 2027, bajo amenaza de multas. Cloudflare dice que, junto con Google y Cisco, apeló esa orden. Según el análisis de Lawyerd, la sanción es de 100,000 euros diarios solo en días de partido, con tope de 20 millones por empresa, y la lista pasó de 58 dominios a 258.
- En Francia, Cloudflare sí ganó un round: el 17 de septiembre un tribunal de París rechazó las multas que pedía Canal+ porque Cloudflare cumplió bloqueando en su CDN y no en 1.1.1.1, como reportó TorrentFreak. Cloudflare afirma que nunca ha bloqueado contenido a través de 1.1.1.1. Quad9, que solo opera un resolver, no tenía esa carta.
- La EFF advierte que en Estados Unidos el Congreso estudia varias propuestas de bloqueo de sitios que también alcanzarían a los resolvers DNS.
El argumento técnico que repiten Quad9, Cloudflare y la EFF es el mismo: bloquear en el resolver no quita el contenido de internet. Quien quiera ver el partido pirata cambia de DNS en un minuto, o entra directo por IP. Lo único que se pierde es un servicio de privacidad y protección contra malware para millones de usuarios que no tienen nada que ver con la piratería.
Lo que esto significa si operas infraestructura
Mi lectura: aunque tus servidores y tus usuarios no estén en Francia, este es buen momento para hacer inventario. Cuántas veces has escrito 9.9.9.9, 1.1.1.1 u 8.8.8.8 "nomás para que jale" en un resolv.conf, en la configuración de Docker, en un netplan, en un router o en el firmware de un equipo que ya nadie recuerda dónde está. Lo que antes era una dependencia técnica también es, ahora, una dependencia legal.
Algunas recomendaciones prácticas. Son de criterio general, no algo que haya probado contra el corte de Quad9:
- Si tienes equipos, clientes u oficinas en Francia, busca las direcciones de Quad9 antes del 24 de noviembre. Según su página de servicio, son
9.9.9.9y149.112.112.112(con filtro de malware),9.9.9.10y149.112.112.10(sin filtro),9.9.9.11y149.112.112.11(con ECS), sus equivalentes IPv6 en2620:fe::y los endpointsdns.quad9.net,dns10.quad9.netydns11.quad9.netpara DoH y DoT. - No dependas de un solo operador. Si configuras resolvers a mano, pon como respaldo los de otro proveedor, no solo la dirección secundaria del mismo. Si el operador sale de tu país, se van las dos.
- Ojo con el DoH del navegador y con los dispositivos IoT. Son los lugares donde el resolver suele quedar fijo y nadie lo revisa.
- Si vendes equipos o software con un resolver predeterminado, que se pueda cambiar sin actualizar el firmware.
La otra lectura es más de fondo. El resolver público "neutral" se está volviendo un servicio con fronteras. Los grandes, como Google y Cloudflare, tienen abogados y otros productos con los que negociar; una fundación sin fines de lucro con un solo producto, no. Si la tendencia sigue, el resolver por defecto de mucha gente va a volver a ser el del ISP, que es justo el más fácil de obligar a filtrar y de monetizar. Quad9 dice que la decisión es reversible y que espera volver si la ley cambia. Por ahora, el 24 de noviembre se apaga.
Fuentes
- Farewell, France, anuncio de Quad9 (22 de octubre de 2026)
- Service Addresses & Features, Quad9
- Quad9's withdrawal from France: A canary in the coal mine, blog de Cloudflare
- Quad9 will withdraw their DNS service from France, Mullvad
- French Court's Site-Blocking Orders Drive Quad9 Out Of France, EFF
- Cloudflare Keeps 1.1.1.1 Out of Piracy Blocking, Escapes Penalties in France, TorrentFreak
- Belgium DNS blocking upheld: DAZN v Google, Cloudflare, Lawyerd